

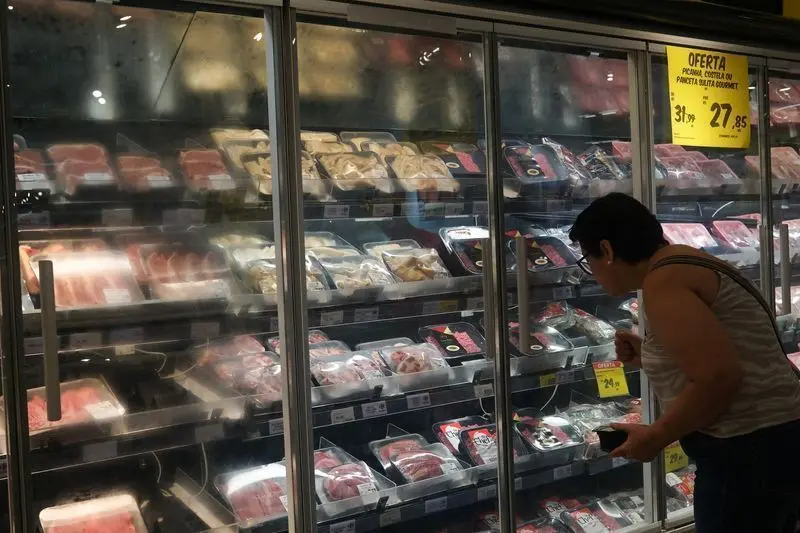
Um ataque hacker atingiu cerca de 700 estabelecimentos de venda de alimentos na França e provocou a perda de grandes quantidades de produtos frescos e congelados. Os invasores acessaram remotamente sistemas de refrigeração e ativaram ciclos de degelo, fazendo com que as temperaturas dos equipamentos subissem. Em alguns casos, houve incêndios.
Segundo a emissora francesa BFMTV, o ataque cibernético afetou supermercados de diferentes redes em todo o país. Funcionários encontraram poças de água sob os freezers e alimentos estragados no início desta semana.
As autoridades francesas abriram uma investigação sobre o caso. Na terça-feira (13), o ministro da Economia da França, Roland Lescure, classificou o episódio como um “alerta para todos” e pediu o reforço das medidas de segurança cibernética.
Ainda não há informações sobre a autoria do ataque. Especialistas ouvidos pela CNN afirmam que os responsáveis podem ter buscado apenas causar transtornos ou desestabilizar atividades econômicas. Até o momento, nenhum grupo reivindicou a ação publicamente, e não houve exigência de resgate.
Como o ataque aconteceu?
Os corredores de geladeiras e freezers dos supermercados são controlados por sistemas que podem ser acessados pela internet. Isso permite que empresas de manutenção ajustem remotamente a temperatura dos equipamentos.
Segundo a Agência Nacional de Segurança dos Sistemas de Informação da França (ANSSI), os hackers invadiram controladores operados por pelo menos três empresas: a dinamarquesa Danfoss e as americanas Copeland e Dixell.
Após o ataque, a Danfoss reconheceu que muitos dos equipamentos afetados não recebiam mais atualizações de software ou de segurança, ou utilizavam programas desatualizados. A empresa recomendou que os clientes mantenham os sistemas compatíveis atualizados com as versões mais recentes do firmware.
A Copeland, proprietária da Dixell, identificou uma vulnerabilidade em uma geração descontinuada de controladores. A companhia afirmou à CNN que trabalha com os clientes afetados para reduzir os riscos.
Segundo especialistas, os equipamentos podem ter sido conectados à internet pública sem proteções adequadas. Antes do ataque, mais de 1.700 sistemas que utilizavam o software afetado da Danfoss estavam expostos à internet na França, de acordo com o pesquisador de segurança Félix Aimé.
Um relatório publicado em agosto pela empresa de cibersegurança Claroty já havia apontado vulnerabilidades nos controladores Danfoss AK-SM 800A. Uma dessas falhas poderia permitir que invasores contornassem os mecanismos habituais de autenticação e alterassem remotamente as temperaturas das geladeiras.
De acordo com a empresa britânica UK Cyber Defence, os invasores exploraram a função de degelo dos equipamentos e removeram limites que normalmente impediriam o aumento excessivo da temperatura. Em alguns expositores, a temperatura chegou a 50°C e permaneceu nesse nível por cerca de seis horas durante a noite de segunda-feira (12). Alguns equipamentos chegaram a pegar fogo.
O especialista em segurança cibernética Ken Munro afirmou que assumir o controle dos equipamentos não foi uma tarefa difícil. Segundo ele, a gestão dos sistemas provavelmente havia sido terceirizada sem atenção suficiente à segurança digital.
Quais redes foram afetadas?
Grandes redes de supermercados francesas foram atingidas. Executivos do setor alertaram que os prejuízos podem chegar a milhões de euros.
- Carrefour: até 80 supermercados da rede foram afetados.
- Monoprix: 5% das 490 lojas foram atingidas.
- Les Mousquetaires: geladeiras de 150 estabelecimentos foram alvo do ataque.
- Coopérative U: cerca de 80 lojas foram afetadas, segundo o presidente-executivo da rede, Dominique Schelcher.
Os consumidores devem se preocupar?
Segundo Munro, o risco direto para os consumidores é limitado. A principal preocupação é o prejuízo causado pela perda de alimentos e a possibilidade de falhas semelhantes em outros sistemas conectados.
O especialista defendeu que os controladores das geladeiras sejam mantidos fora da internet pública e protegidos por mecanismos de segurança adequados. Ele também recomendou que as empresas cobrem de seus fornecedores explicações sobre quem administra os equipamentos e quem é responsável por garantir a segurança dos sistemas.
O ataque provocou críticas de autoridades europeias, poucas semanas depois de o presidente francês, Emmanuel Macron, pedir a elaboração de um novo plano de proteção contra a crescente ameaça de ataques cibernéticos.
Em setembro, Macron mencionou a ameaça híbrida russa contra a França e outros países europeus e afirmou que o risco havia se intensificado nas semanas anteriores, segundo a Reuters.
O comissário europeu para Agricultura e Alimentação, Christophe Hansen, também defendeu maior atenção à segurança alimentar. “A instrumentalização dos alimentos se tornou uma realidade”, escreveu na rede social X na segunda-feira.
Lescure, ministro da Economia francês, afastou temores de uma possível escassez de alimentos no país, mas afirmou que o episódio exige medidas mais rigorosas de proteção digital.
“Quando descobrimos esse ataque cibernético, ficamos preocupados com a capacidade de nossas cadeias de distribuição de fornecer alimentos adequadamente a todos os cidadãos”, disse o ministro na terça-feira. “Isso é um alerta para todos.”
Esse conteúdo foi publicado originalmente emVer original
Conteúdo reproduzido originalmente em: CNN por yasmincaetano.