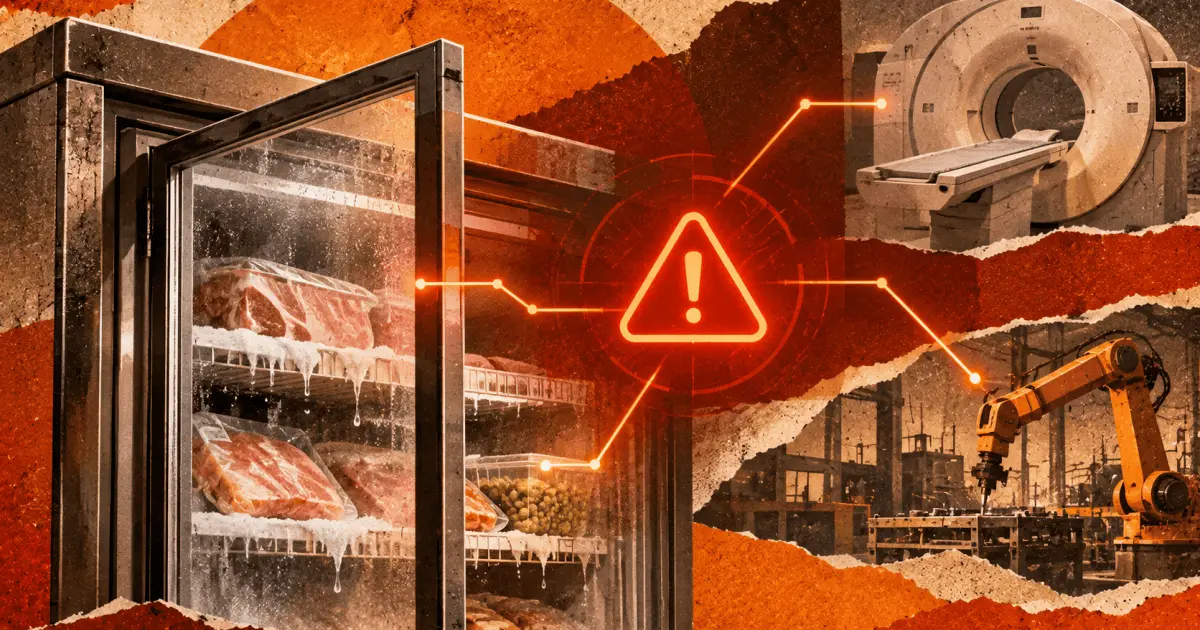
Um segundo ataque hacker atingiu freezers em vários países da Europa no início desta semana. Em alguns casos, as temperaturas foram elevadas até 50ºC, causando perdas de alimentos em supermercados e lojas.
O caso também chegou ao setor de saúde. Na França, o Serviço Francês de Sangue (EFS) confirmou que a invasão afetou equipamentos de refrigeração de bolsas de sangue, que atendem mais de 1 mil hospitais no país. O incidente foi identificado no início e não resultou em perdas.
O ataque desta semana segue outro caso registrado na França no mês passado. A polícia afirmou que hackers assumiram o controle de unidades de refrigeração em centenas de supermercados, causando incêndios e perdas de alimentos.
Apesar de afetarem indústrias distintas — varejo, setor alimentício e saúde —, os equipamentos têm algo em comum: todos estão conectados à internet e, consequentemente, sujeitos a ataques cibernéticos.
Os episódios acenderam um alerta sobre os riscos associados à digitalização de equipamentos físicos e à integração de sistemas operacionais críticos à internet.
No Brasil, especialistas ouvidos pela CNN Brasil apontam que controladores de refrigeração, câmeras de segurança, aparelhos hospitalares, sensores industriais e até guindastes automatizados podem representar portas de entrada para criminosos.
“Qualquer dispositivo conectado à Internet que não tenha proteções suficientes estão mais ameaçados do que nunca”, afirma Marcos Simplicio, coordenador do Laboratório de Arquitetura e Redes de Computadores da Escola Politécnica da USP, e ex-coordenador da Comissão Especial de Ciberseguranca da Sociedade Brasileira de Computação (SBC).
Segundo ele, a ameaça ganhou uma nova dimensão com o uso de inteligência artificial para identificar vulnerabilidades e desenvolver mecanismos de exploração.
“Na prática não mudou muito o cenário de vulnerabilidade (as brechas que atacantes podem explorar), mas sim a ameaça (ou seja, a quantidade de esforço colocado em identificar e explorar vulnerabilidades existentes, usando IA)”, explica.
De supermercado a hospitais: o que pode ser atacado?
Os ataques registrados na Europa mostram como uma invasão digital pode provocar danos físicos e financeiros sem que os criminosos precisem necessariamente acessar informações confidenciais.
Ao assumir o controle de sistemas de refrigeração, os invasores conseguiram alterar os parâmetros de funcionamento dos equipamentos.
Na visão dos especialistas, o mesmo princípio pode ser aplicado a diferentes setores da economia brasileira:
- No varejo, os principais pontos de atenção são os controladores de geladeiras, freezers e câmaras frias, além de sistemas de ar-condicionado, câmeras de segurança e equipamentos de gestão predial;
- Em centros de distribuição e operações logísticas, sensores de temperatura, leitores de identificação por radiofrequência (RFID), esteiras, empilhadeiras automatizadas e sistemas de movimentação de cargas também merecem atenção. Uma invasão pode interromper a operação, comprometer mercadorias e afetar o abastecimento de diversas lojas.
Roberto Toscani, CISO da empresa de cibersegurança Tripla, explica que os equipamentos de refrigeração são particularmente atraentes porque podem ser acessados remotamente por fabricantes, prestadores de serviço e empresas terceirizadas responsáveis pela manutenção.
Outro problema é que esses dispositivos nem sempre recebem atualizações de segurança. Segundo Toscani, é comum encontrar máquinas com softwares desatualizados, autenticação fraca e ausência de ferramentas de monitoramento específicas para identificar comportamentos suspeitos.
“São dispositivos atrativos para criminosos por uma série de motivos: em primeiro lugar, por ficarem acessíveis remotamente para designers, prestadores de serviço e terceirizados darem manutenção e telemetria, muitas vezes diretamente na internet”, diz.
O risco também alcança hospitais, onde equipamentos conectados desempenham funções essenciais para o atendimento de pacientes. Refrigeradores de vacinas, medicamentos e bolsas de sangue são exemplos de dispositivos expostos a invasões.
Mas a ameaça não se limita à conservação de produtos. Aparelhos de tomografia, ressonância magnética e máquinas utilizadas em análises laboratoriais também podem ser alvos.
A CEO da consultoria de tecnologia Aquarelle, Ana Paula Kubinhets, chama a atenção para a possibilidade de equipamentos produzirem informações incorretas após uma invasão.
Ela também cita máquinas automatizadas utilizadas em exames laboratoriais, como tomógrafos. Caso um equipamento comprometido passe a emitir resultados incorretos e não exista uma segunda verificação, o problema pode chegar ao diagnóstico do paciente.
“Se esse maquinário estiver emitindo uma informação incorreta e não tiver um double check, a equipe de qualidade e de manutenção não fizer uma análise por amostra, a possibilidade disso acontecer é grande”, alerta.
Na indústria, os riscos envolvem sensores e sistemas responsáveis por comandar etapas de produção. Uma alteração indevida no funcionamento de uma máquina pode gerar produtos defeituosos, interromper linhas de montagem ou provocar acidentes.
O problema também pode alcançar portos, aeroportos e centros de infraestrutura.
Kubinhets cita, por exemplo, guindastes automatizados utilizados para movimentar contêineres. Uma interferência no sistema responsável por controlar essas máquinas pode comprometer uma operação que envolve cargas pesadas e exige protocolos rigorosos de segurança.
Equipamentos simples abrem caminhos para sistemas críticos
Um dos principais riscos da conexão de equipamentos operacionais à internet é que uma invasão aparentemente limitada pode se transformar em um problema muito maior.
Isso acontece quando diferentes dispositivos compartilham a mesma infraestrutura de rede. Se um criminoso consegue comprometer um equipamento com proteção insuficiente, pode utiliza esse acesso para chegar a outros sistemas da organização.
Na avaliação de Toscani, o cenário fica ainda mais perigoso quando equipamentos operacionais estão conectados à mesma rede utilizada por computadores administrativos e sistemas corporativos.
A recomendação do especialista é separar as redes operacionais das corporativas, restringir os acessos e impedir que equipamentos permaneçam diretamente expostos à internet.
“Se a segmentação for adequada, o efeito fica totalmente limitado: o invasor no máximo controla diretamente o próprio equipamento”, explica.
Já para Simplício, o risco de uma invasão desse tipo depende também do valor que o alvo representa para o criminoso. Nem sempre o objetivo é obter dinheiro diretamente com o ataque.
“Mesmo equipamentos de menor valor são potenciais alvos”, afirma.
O professor da USP explica que sistemas conectados que interferem diretamente no funcionamento de equipamentos físicos são conhecidos como sistemas ciberfísicos. Nesses ambientes, uma invasão pode ultrapassar o universo digital e provocar consequências no mundo real.
Simplício menciona um episódio mais recente: em 2025, uma invasão à Represa de Bremanger, na Noruega, teria provocado a abertura de comportas durante quatro horas.
“Os impactos potenciais podem ir de ‘pequenos’ (perda de dados, violação de privacidade dentro de uma casa) a catastróficos (com destruição de fábricas inteiras e perda de vidas)”, resume.
Brasil está preparado?
Embora os ataques a freezers tenham acontecido na Europa, especialistas afirmam que os equipamentos e as vulnerabilidades envolvidos também estão presentes no Brasil.
Fernando de Falchi, especialista em cibersegurança da Check Point, afirma que organizações brasileiras do setor de bens de consumo e serviços enfrentam, em média, 1.924 ataques cibernéticos por semana.
“Os mesmos equipamentos que foram atacados na Europa existem aqui”, diz.
O especialista cita controladores de geladeiras e freezers, sistemas de ar-condicionado e gestão de energia no varejo; refrigeradores de vacinas e medicamentos e dispositivos médicos conectados nos hospitais; e sensores, controladores industriais e sistemas de controle de processos na indústria.
Para Falchi, um ataque desse tipo pode provocar perdas de estoque, interrupções operacionais, riscos à segurança alimentar e, no ambiente hospitalar, ameaças diretas aos pacientes.
Apesar disso, Toscani pondera que ainda não há registro de um incidente equivalente aos ataques europeus no Brasil. Por isso, considera importante diferenciar a existência de vulnerabilidades da ocorrência efetiva de um ataque com essas características.
“Afirmar que o risco é imediato, sem apresentar dados concretos, é uma postura vaga e alarmista”, afirma.
A avaliação sobre o nível de preparação das empresas brasileiras também varia bastante conforme o setor e o porte da organização.
Kubinhets afirma que há empresas com sistemas avançados de monitoramento e manutenção preditiva, enquanto outras ainda dependem de controles manuais e registros em papel.
“Tem empresas muito reguladas, com um sistema de manutenção preventiva muito eficiente. Mas outras ainda estão engatinhando”, explica.
Para a CEO, essa diferença também revela um problema de gestão. A segurança de equipamentos conectados não pode ser responsabilidade exclusiva das equipes de tecnologia da informação.
No caso dos freezers europeus, por exemplo, Kubinhets chama a atenção para a utilização de controladores com softwares desatualizados. Mesmo com o conhecimento sobre a falta de atualização, a operação continuou utilizando os sistemas.
“A empresa assumiu o risco. O risco existe. Se você vai assumir ou não, é a decisão do momento da empresa”, afirma.
Como evitar que uma invasão digital provoque danos físicos
A prevenção passa por medidas técnicas, mas também exige integração entre equipes de segurança, TI, manutenção e gestão.
Um dos primeiros passos é identificar todos os equipamentos conectados à rede, incluindo aqueles que não são tradicionalmente considerados parte da infraestrutura de tecnologia da empresa.
Toscani recomenda que varejistas revisem imediatamente a exposição de controladores e painéis de gerenciamento à internet, substituam senhas padrão, revoguem acessos de prestadores de serviço que não são mais utilizados e adotem autenticação multifator para conexões remotas.
Também é necessário manter os equipamentos atualizados e separar as redes utilizadas por sistemas operacionais, computadores administrativos e pontos de venda.
Outra medida importante é estabelecer mecanismos independentes de monitoramento. No caso de refrigeradores, por exemplo, os alertas de temperatura não devem depender exclusivamente do mesmo sistema que controla o equipamento.
Assim, mesmo que o controlador seja comprometido, a empresa pode identificar uma alteração anormal.
Falchi também destaca a necessidade de substituir equipamentos que chegaram ao fim de sua vida útil e não recebem mais atualizações de segurança.
Para Kubinhets, a manutenção preventiva é tão importante quanto o monitoramento digital. Oscilações de temperatura, alterações no comportamento de uma máquina e sinais de funcionamento fora do padrão podem indicar problemas antes que eles provoquem danos maiores.
A especialista defende ainda que as equipes responsáveis pela manutenção física dos equipamentos trabalhem em conjunto com os profissionais de TI e segurança. São os funcionários que acompanham o funcionamento cotidiano das máquinas que podem identificar alterações e acionar as equipes responsáveis pela investigação.
Simplício, por sua vez, aponta que o principal desafio continua sendo o investimento em segurança, tanto em infraestrutura quanto em profissionais capacitados.
“Fazer um sistema desprotegido continua sendo mais fácil e rápido do que construir sistemas seguros”, afirma.
A discussão, portanto, vai além da proteção de computadores e servidores. Como resume Falchi, proteger esses sistemas “não é só uma questão de TI, é a responsabilidade da continuidade de negócio, de segurança alimentar e, em muitos casos, a proteção à vida”.
Conteúdo reproduzido originalmente em: CNN por vitoriagomez.